
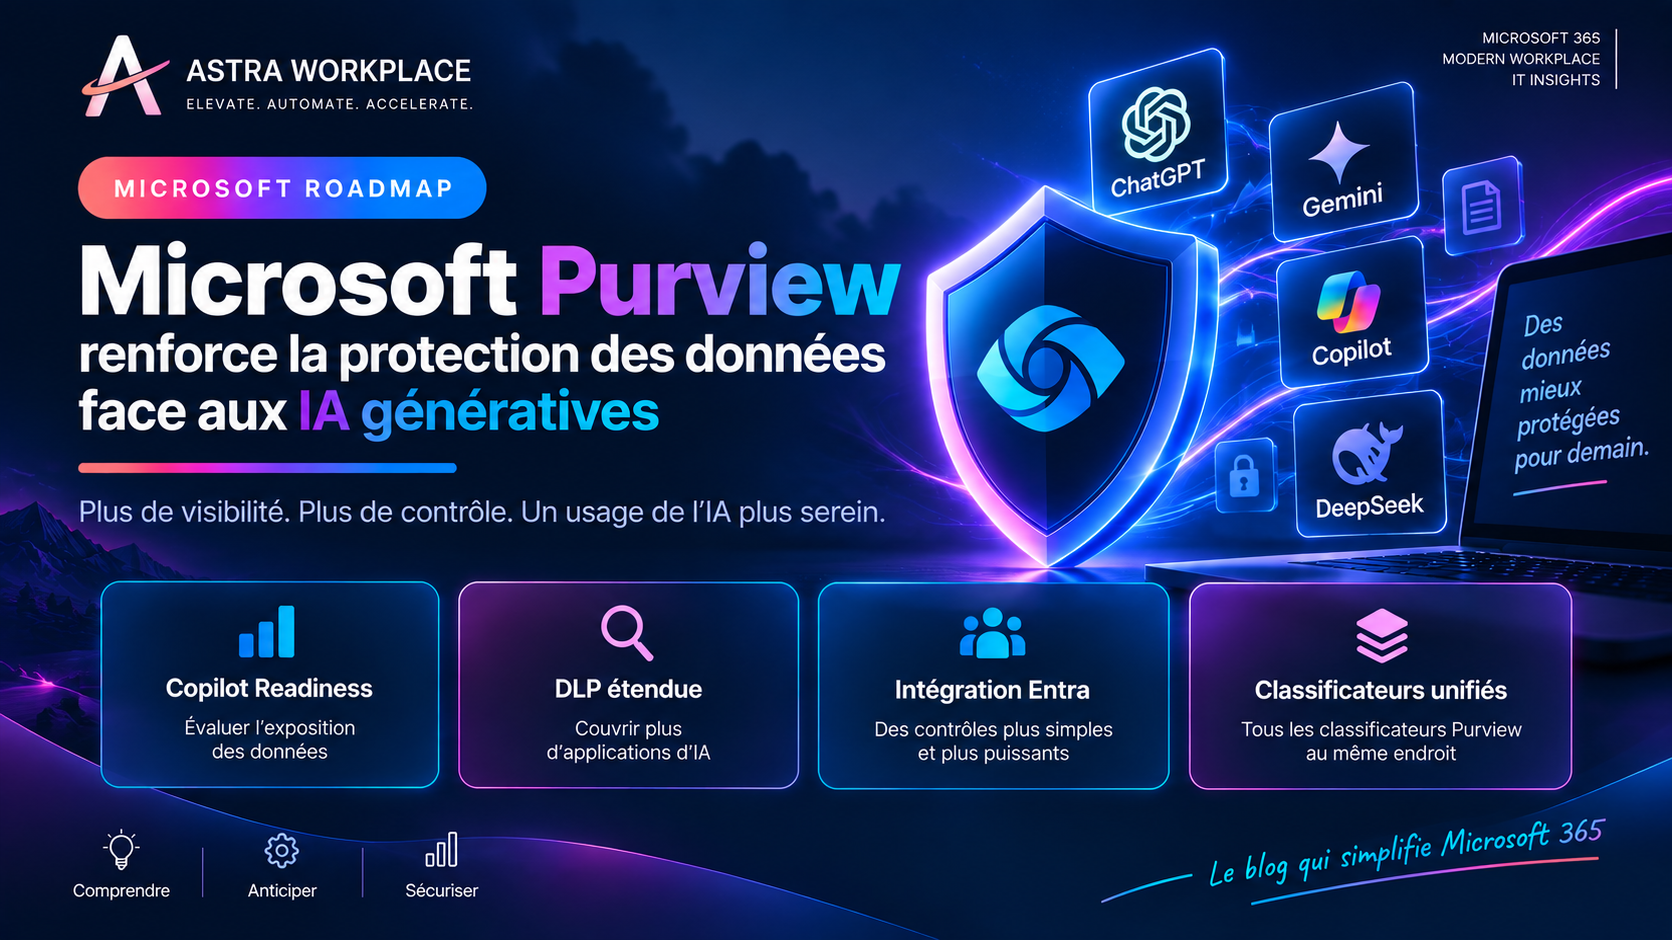
Microsoft Purview renforce la protection des données face aux IA génératives
ChatGPT, Gemini, DeepSeek, Copilot, agents internes…
Microsoft veut mieux contrôler les données qui circulent vers les outils d’IA.
Le sujet n’est désormais plus seulement de savoir quelles intelligences artificielles sont utilisées dans l’entreprise.
Il faut également comprendre quelles données leur sont envoyées et être capable d’intervenir avant qu’une information sensible ne quitte l’environnement de l’organisation.
Le 15 septembre 2026, Microsoft a ajouté plusieurs évolutions importantes à sa roadmap Microsoft 365.
Elles concernent directement Microsoft Purview, Edge for Business et la sécurisation des usages liés à l’IA générative.
🔎 Au programme
1. Une nouvelle évaluation de la préparation des données pour Microsoft Copilot
2. Une meilleure visibilité sur les données sensibles et le surpartage
3. Une protection DLP étendue à davantage d’applications d’IA générative
4. Une intégration renforcée avec Microsoft Entra et l’accès conditionnel
5. Une gestion unifiée des différents classificateurs Purview
Derrière ces annonces se dessine surtout une approche plus cohérente :
découvrir les risques, classifier les données, appliquer les contrôles et investiguer depuis un ensemble de services Microsoft interconnectés.
🗺️ Ce que Microsoft vient d’annoncer
Quatre évolutions principales apparaissent dans la roadmap Microsoft 365.
| Fonctionnalité | Objectif | Disponibilité annoncée |
|---|---|---|
| Copilot Readiness & Data Explorer | Évaluer l’exposition des données avant Copilot | Preview septembre 2026 Déploiement janvier 2027 |
| DLP pour les IA non gérées | Couvrir davantage d’applications accessibles depuis Edge | Preview novembre 2026 Déploiement décembre 2026 |
| DLP pour les applications Entra | Renforcer l’intégration Purview, Edge et Conditional Access | Preview novembre 2026 Déploiement décembre 2026 |
| Classificateurs Purview unifiés | Centraliser SIT, EDM, empreintes et classificateurs entraînables | Preview septembre 2026 Déploiement novembre 2026 |
📅 À garder en tête
Comme toujours avec la roadmap Microsoft 365, ces dates sont prévisionnelles
et peuvent encore évoluer.
🛡️ Copilot Readiness : évaluer les données avant de déployer Copilot
La première nouveauté concerne Microsoft Purview Data Security Posture Management, ou DSPM.
Microsoft prépare une nouvelle expérience appelée Readiness for Microsoft Copilot.
Son objectif sera d’aider les équipes de sécurité à déterminer si les données de l’organisation sont suffisamment protégées avant de généraliser Microsoft Copilot.
Données sensibles
Identifier les informations sensibles potentiellement exposées.
Surpartage
Détecter les contenus accessibles à une population trop large.
Protection
Évaluer la couverture des stratégies et labels existants.
Remédiation
Suivre les actions permettant de réduire progressivement l’exposition.
Un nouveau Data Explorer
Un nouveau Data Explorer doit également fournir une vue centralisée des sites, des données sensibles et des autorisations associées.
💡 Exemple concret
Une bibliothèque SharePoint contient des documents financiers accessibles à l’ensemble des collaborateurs.
Certains fichiers ne possèdent aucun label de confidentialité et le site utilise encore des autorisations très larges.
Avec Copilot Readiness et Data Explorer, Microsoft veut permettre d’identifier plus rapidement où se trouvent les données sensibles, qui peut y accéder et quelles remédiations doivent être traitées en priorité.
Cette fonctionnalité ne corrigera pas automatiquement toutes les permissions SharePoint.
Elle doit avant tout fournir une vision consolidée permettant aux équipes de sécurité de prioriser leurs actions.
Le véritable changement : sécuriser les données avant de sécuriser l’IA
Copilot respecte les permissions Microsoft 365 existantes.
C’est à la fois l’une de ses forces et l’un de ses principaux risques.
Lorsqu’un utilisateur possède techniquement accès à un document, Copilot peut potentiellement exploiter ce document pour construire une réponse.
La préparation d’un déploiement Copilot ne commence pas par l’attribution des licences, mais par l’analyse des données et des autorisations existantes.
Pour les administrateurs Microsoft 365, cela implique de travailler sur plusieurs sujets :
- identifier les données sensibles ;
- détecter les sites et équipes surpartagés ;
- vérifier les labels de confidentialité ;
- contrôler les autorisations historiques ;
- appliquer les stratégies DLP adaptées ;
- suivre les actions de remédiation dans le temps.
Microsoft ne présente donc plus DSPM uniquement comme un outil de découverte des applications d’IA.
Il devient progressivement un véritable tableau de bord de préparation et de gouvernance des données.
🤖 Une protection DLP étendue aux applications d’IA non gérées
La deuxième annonce concerne les applications d’IA générative qui ne sont pas directement administrées par l’entreprise.
Il peut s’agir, par exemple, de versions publiques de ChatGPT, Gemini, DeepSeek, Perplexity ou d’autres services accessibles depuis un navigateur.
Microsoft Purview peut déjà appliquer des contrôles DLP directement dans Edge for Business.
Texte
Upload
Téléchargement
Copier-coller
Impression
La nouvelle fiche de roadmap annonce une couverture d’un nombre nettement plus important d’applications d’IA générative non gérées.
L’objectif est de réutiliser les stratégies Purview existantes pour protéger les données partagées depuis Edge for Business, sans devoir créer un mécanisme spécifique pour chaque nouvel outil d’IA qui apparaît sur le marché.
Exemple concret
Un collaborateur tente d’envoyer un fichier contenant des informations financières dans une application publique d’IA.
Edge for Business transmet le contexte à Microsoft Purview, qui analyse le contenu selon les conditions de la stratégie DLP.
Les événements pourront ensuite être retrouvés dans Activity Explorer, les journaux d’audit et les investigations Microsoft Defender XDR.
Applications gérées et non gérées : quelle différence ?
| Application gérée | Application non gérée |
|---|---|
| Application d’entreprise connectée à Microsoft Entra | Service public ou externe non administré |
| Authentification avec le compte professionnel | Compte personnel ou authentification indépendante |
| Contrôles basés sur l’identité de l’entreprise | Contrôles principalement appliqués depuis le navigateur et l’appareil |
| Exemple : SaaS configuré avec SSO Entra | Exemple : version publique de ChatGPT ou Gemini |
💳 Attention à la licence
La protection des données envoyées depuis un appareil géré vers une application non gérée dans Edge for Business utilise actuellement un modèle Pay-as-you-go.
Les scénarios concernant les applications enregistrées et gérées dans Microsoft Entra sont en revanche inclus dans Microsoft 365 E5 ou une licence équivalente.
🔐 Une intégration renforcée avec l’accès conditionnel
Microsoft annonce également une évolution de la protection DLP appliquée aux applications gérées par Microsoft Entra dans Edge for Business.
Aujourd’hui, la mise en œuvre peut nécessiter plusieurs étapes entre Entra, Edge et Purview.
Configuration actuelle possible :
- intégrer l’application aux contrôles de session de l’accès conditionnel ;
- importer les groupes depuis les applications connectées ;
- configurer la stratégie d’accès conditionnel ;
- activer la protection intégrée à Edge for Business ;
- créer la stratégie DLP correspondante dans Purview.
La future expérience doit mieux s’intégrer à un contrôle d’octroi de l’accès conditionnel Microsoft Entra et supprimer certaines restrictions actuellement présentes.
Davantage de combinaisons possibles.
Regroupées dans une même règle.
Tester avant de bloquer.
Notifications configurables.
🧪 Le mode simulation est particulièrement intéressant
Avant de bloquer une application métier, les administrateurs pourront observer les correspondances, mesurer les faux positifs et ajuster progressivement leurs règles avant leur mise en production.
🏷️ Tous les classificateurs Purview réunis au même endroit
Une stratégie DLP ne peut être efficace que si les données sont correctement identifiées.
Microsoft prépare donc une nouvelle expérience unifiée pour administrer les différents classificateurs Purview.
Sensitive Information Types
Exact Data Match
Empreintes documentaires
Classificateurs entraînables
Aujourd’hui, ces technologies répondent à des besoins différents et leur gestion peut sembler fragmentée.
La future interface doit permettre de les découvrir, créer, valider et administrer depuis un emplacement commun.
Ce changement peut sembler moins visible que le blocage d’un fichier envoyé vers ChatGPT. Il est pourtant essentiel.
Pourquoi ?
Une protection DLP trop générale génère rapidement des faux positifs.
À l’inverse, une classification trop faible laissera passer des informations réellement sensibles. La qualité de la classification reste donc au cœur de toute stratégie DLP.
🔗 Une chaîne de protection plus cohérente
Ces annonces ne doivent pas être considérées comme quatre fonctionnalités isolées.
Elles construisent progressivement une chaîne de sécurité plus complète.
Découvrir
DSPM
Identifier
Data Explorer
Classifier
SIT • EDM
Protéger
Purview DLP + Edge
Contrôler
Microsoft Entra
Investiguer
Defender XDR
Le véritable changement n’est donc pas simplement l’ajout de quelques applications d’IA dans une liste.
Microsoft cherche à relier la posture des données, l’identité, le navigateur, la classification et l’investigation dans une même stratégie de protection.
⚠️ Les prérequis et limites à connaître
Ces nouvelles capacités ne supprimeront pas toutes les contraintes techniques.
- les protections intégrées au navigateur fonctionnent avec Edge for Business ;
- les appareils protégeant les interactions vers des applications non gérées doivent être administrés par Intune sous Windows 10 ou Windows 11 ;
- certaines protections peuvent différer selon le profil professionnel, personnel ou InPrivate ;
- les stratégies de sécurité des données du navigateur ne s’appliquent pas aux utilisateurs invités B2B ;
- l’approbation multi-administrateur d’Intune n’est pas encore compatible avec la protection inline des applications non gérées ;
- Endpoint DLP reste prioritaire lorsqu’une activité correspond également à une stratégie appliquée dans Edge ;
- des limites de taille existent pour l’évaluation inline du texte et des fichiers ;
- certains flux chiffrés, encodés ou utilisant des adresses dynamiques
peuvent affecter la détection.
Edge for Business devient donc un point de contrôle important, mais pas une solution magique capable d’inspecter tous les scénarios, tous les navigateurs et tous les flux.
🛠️ Que doivent préparer les administrateurs Microsoft 365 ?
Même si certaines fonctionnalités sont encore en preview ou prévues pour les prochains mois, plusieurs actions peuvent déjà être engagées.
Inventorier les applications d’IA utilisées
DSPM, Defender for Cloud Apps et les journaux disponibles peuvent aider à identifier les services utilisés par les collaborateurs.
Il faut notamment distinguer les outils autorisés, tolérés, non gérés, les agents locaux et les services présentant un risque particulier.
Vérifier la qualité de la classification
Les labels et Sensitive Information Types utilisés dans les stratégies doivent être suffisamment précis.
Une règle trop large risque de bloquer une quantité importante d’activités parfaitement légitimes.
Commencer par l’audit et la simulation
Avant tout blocage, il est préférable d’observer les activités réellement détectées.
Cette phase permet d’identifier les applications concernées, les populations exposées et surtout les faux positifs.
Vérifier les prérequis Edge et Intune
Contrôlez les versions d’Edge for Business, la connexion des profils professionnels, la gestion des appareils par Intune, les restrictions appliquées aux autres navigateurs et les rôles administratifs nécessaires.
Anticiper la facturation
La protection des données envoyées vers des applications non gérées peut utiliser la facturation à l’usage de Microsoft Purview.
Le suivi de la consommation doit donc être intégré au projet, notamment avant un déploiement sur une population importante.
💭 Mon avis
Ces annonces vont dans le bon sens.
Pendant longtemps, la réponse aux applications d’IA non approuvées consistait principalement à bloquer des URL ou à demander aux utilisateurs de ne pas y déposer de données professionnelles.
Cette approche est difficile à maintenir et ne tient pas compte du contexte réel.
Avec Purview et Edge for Business, Microsoft cherche plutôt à appliquer une protection basée sur la donnée elle-même : sa classification, son contenu, l’identité de l’utilisateur, l’appareil utilisé et l’application de destination.
Comprendre les risques → identifier les données → tester les règles → appliquer la protection → investiguer les événements.
Microsoft passe progressivement d’une simple découverte des usages IA à une véritable chaîne de contrôle des données.
Il faudra néanmoins surveiller attentivement la tarification Pay-as-you-go, les limites techniques et la dépendance à Edge for Business.
La technologie progresse, mais la qualité de la protection dépendra toujours de la classification des données et de la pertinence des stratégies configurées par les équipes IT.
💬 Et vous ?
Votre organisation a-t-elle déjà commencé à surveiller les données envoyées vers les applications publiques d’IA générative ?
📚 Sources officielles
- Microsoft 365 Roadmap 571157 — DSPM Copilot Readiness et Data Explorer
- Microsoft 365 Roadmap 571396 — Protection DLP étendue aux applications non gérées
- Microsoft 365 Roadmap 571397 — Protection DLP des applications gérées par Entra
- Microsoft 365 Roadmap 570844 — Gestion unifiée des classificateurs Purview
- Microsoft Learn — Data Loss Prevention for Cloud Apps in Edge for Business
- Microsoft Learn — Data Loss Prevention dans Edge for Business
Les fonctionnalités présentées sont issues de la roadmap Microsoft 365 et de la documentation Microsoft disponible au moment de la publication.
Les dates de preview et de disponibilité générale peuvent évoluer.
Vérifiez la roadmap et le Microsoft 365 Message Center avant tout déploiement en environnement de production.